25/10/2026 · VietTechies · Biên tập
Các cơ quan thực thi pháp luật liên bang Mỹ đã thực hiện một loạt hành động phối hợp nhằm vào các hoạt động công nghệ thông tin từ xa bất hợp pháp có liên quan đến chính phủ Triều Tiên. Giới chức trách đã đột kích hơn bốn mươi địa điểm hoạt động dưới vỏ bọc các trang trại laptop tại Texas và ban hành bản cáo trạng liên bang với nhiều tội danh tại Ohio, nhắm vào một mạng lưới bí mật đã xâm nhập hơn bảy mươi công ty Mỹ.
Bản cáo trạng, lệnh bắt giữ và quy mô quốc tế
Chiến dịch thực thi pháp luật này xuất phát từ bản cáo trạng liên bang tại Quận Bắc Ohio, vạch trần âm mưu gian lận kéo dài nhiều năm từ năm 2019 đến khoảng tháng 7 năm 2025. Theo tài liệu tòa án, mười bốn cá nhân bị xướng tên có liên quan đến doanh nghiệp này, bao gồm hai công dân Mỹ đã bị bắt giữ. Michael James Bostelle thuộc bang Pennsylvania và Juan Cecilio Pena Carrillo thuộc bang Texas phải đối mặt với các cáo buộc gian lận qua mạng, rửa tiền và đánh cắp danh tính. Cáo trạng cũng nêu tên mười đồng phạm có cơ sở tại Trung Quốc, trong khi danh tính của hai bị cáo khác vẫn được giữ kín.
Các nhà điều tra cho biết các điệp viên nước ngoài đã sử dụng danh tính cá nhân bị đánh cắp và làm giả để đảm nhận các vị trí việc làm từ xa tại ít nhất mười bảy tiểu bang và Đặc khu Columbia. Các công ty nạn nhân trải rộng trên nhiều lĩnh vực, bao gồm y tế, truyền thông, bán lẻ, sản xuất và dịch vụ hỗ trợ mạng. Các công tố viên cáo buộc mạng lưới này đã tạo ra khoảng 3 triệu USD doanh thu, sau đó được chuyển vào các tài khoản do các thực thể bị trừng phạt tại Triều Tiên kiểm soát.
Cơ chế hoạt động của các trang trại laptop trong nước
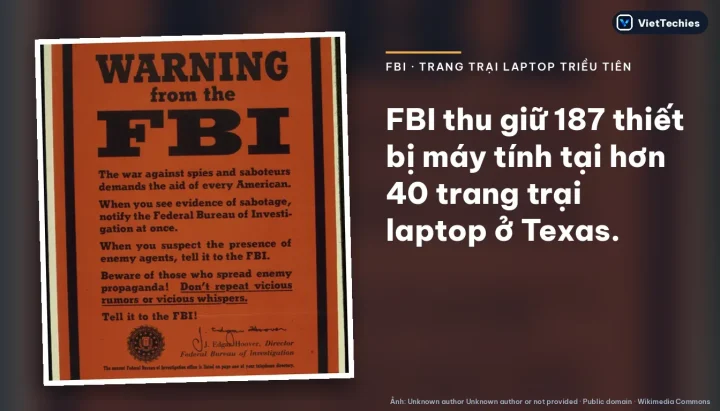
Trong chiến dịch mang tên Operation Lonestar Roundup, các đặc vụ FBI đã khám xét hơn bốn mươi nơi cư trú trên khắp bang Texas từ ngày 21 đến 25 tháng 9, thu giữ khoảng 187 thiết bị máy tính, bao gồm máy xách tay và các thiết bị chuyển mạch phần cứng bàn phím, video và chuột. Công ty an ninh mạng CrowdShield đã hỗ trợ giới chức liên bang phân tích cơ sở hạ tầng vận hành được nhóm lao động nước ngoài sử dụng, được theo dõi trong các cảnh báo công khai với tên gọi Famous Chollima.
Theo kết quả điều tra, những người hỗ trợ trong nước đóng vai trò cốt lõi bằng cách nhận phần cứng do nhà tuyển dụng cấp tại địa chỉ nhà của họ, thiết lập cấu hình truy cập từ xa và duy trì hoạt động liên tục của máy tính. Các nhà nghiên cứu bảo mật lưu ý rằng việc duy trì sự hiện diện vật lý tại Mỹ là điều kiện thiết yếu để những đối tượng này lách qua các biện pháp kiểm soát vị trí địa lý nghiêm ngặt, vượt qua thủ tục xác minh danh tính doanh nghiệp và giữ vẻ ngoài là nhân viên làm việc trong nước.
Hiểu rõ hơn về các hàm ý an ninh và tài chính
Các hành động thực thi pháp luật gần đây làm nổi bật bước tiến lớn trong cách các tác nhân đe dọa mạng được nhà nước hậu thuẫn khai thác cơ sở hạ tầng doanh nghiệp phương Tây. Thay vì chỉ dựa vào các cuộc xâm nhập mạng truyền thống hoặc chiến dịch mã độc, các nhóm liên quan đến chính phủ Triều Tiên ngày càng đưa nhân sự thâm nhập trực tiếp vào môi trường doanh nghiệp thông qua các kênh tuyển dụng hợp pháp. Bằng cách tận dụng thông tin đăng nhập bị đánh cắp và tuyển dụng những cư dân Mỹ gặp khó khăn tài chính làm đại diện cục bộ, các mạng lưới này đã biến các chính sách làm việc từ xa vốn mang lại sự linh hoạt cho nhân viên chân chính thành vũ khí. Phương thức này cho phép các điệp viên nước ngoài thiết lập điểm truy cập đáng tin cậy bên trong mạng lưới công ty, làm dấy lên lo ngại lớn về trộm cắp tài sản trí tuệ và gián điệp doanh nghiệp.
Ngoài hành động gian lận tài chính trực tiếp, các hoạt động này còn gây ra rủi ro thứ cấp nghiêm trọng cho các tổ chức nạn nhân và nhân viên của họ. Các cảnh báo liên bang cho thấy các đối tượng ngày càng chuyển sang tống tiền, đe dọa các cựu quản lý hoặc làm rò rỉ dữ liệu doanh nghiệp độc quyền nếu các yêu cầu không được đáp ứng. Hơn nữa, vì phần lớn nguồn vốn tạo ra – ước tính lên tới chín mươi phần trăm – được hướng đến việc phát triển vũ khí do nhà nước hậu thuẫn, các phòng nhân sự và CNTT doanh nghiệp đang đối mặt với áp lực gia tăng trong việc siết chặt khâu xác minh khi tuyển dụng từ xa. Vụ việc minh họa rằng việc giám sát mối đe dọa nội bộ giờ đây phải vượt ra ngoài hành vi nhân viên thông thường để bao trùm cả việc xác minh nghiêm ngặt danh tính, sự hiện diện vật lý và tính toàn vẹn của thiết bị trong toàn bộ vòng đời tuyển dụng ban đầu.
Ảnh bìa: Unknown author Unknown author or not provided · Public domain · Wikimedia Commons. Bố cục và chữ do VietTechies thực hiện.
Nguồn: FBI raids 40+ laptop farms helping North Korea pocket US tech salaries · Office of Public Affairs | Justice Department Announces Coordinated Actions to Combat North Korean Remote IT Worker Schemes Affecting More than 70 U.S. Companies | United States Department of Justice